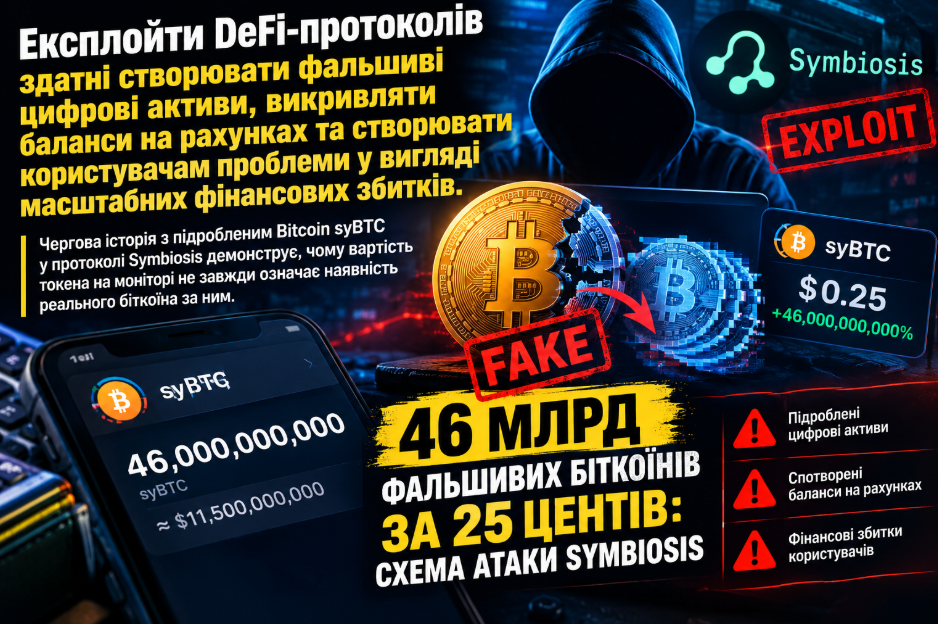
Крипторинок користувачам продає ідею децентралізації, але код смартконтрактів залишається точкою концентрації досить значних ризиків. Експлойти DeFi-протоколів здатні створювати фальшиві токени й цифрові активи, викривляти баланси на рахунках та створювати користувачам проблеми у вигляді величезних збитків. Найяскравіший приклад, який демонструє, чому вартість токена на моніторі не завжди означає наявність реального біткоїна за ним – історія з підробленим Bitcoin syBTC у протоколі Symbiosis.
46 млрд фальшивих біткоїнів за 25 центів: схема атаки Symbiosis
Протокол міжмережевого обміну Symbiosis зазнав атаки на смартконтракти 11 вересня 2026 року. За інформацією, яка стала доступною нашому ресурсу стало відомо: зловмисник витратив лише близько 25 центів, створивши приблизно 46 млрд підроблених syBTC. Ці токени не були забезпечені справжнім Bitcoin, але вони могли обмінюватися на реальні біткоїни через пули ліквідності. Близько $336 тисяч вдалося конвертувати до блокування частини адрес, а заявлений масштаб збитків становить близько $770 тисяч.
Схема базувалася на поєднанні двох чинників: підвищення привілеїв до адміністративного рівня та відсутність належної перевірки допустимих значень комісії. Встановлення від'ємної комісії дозволило не віднімати, а додавати суму під час операцій. Таким чином під час атаки, було виконано 12 транзакцій. Фактично відбулася експлуатація логіки токена, який імітував його в іншій інфраструктурі.
DeFi-експлойти: проблема вийшла за межі одиничних багів
Якщо порівняти кількість атак у різні роки зауважимо, що дослідницькі бази мають різні критерії оцінювання інцидентів, мереж і підрахунку збитків. Тому цифри не можна трактувати як повну статистику всього світового крипторинку. Для порівняння: Дослідження, опубліковане у 2025 році, охопило 298 унікальних експлойтів за 2020–2025 роки у восьми EVM-мережах й зафіксувало сукупні збитки близько ,$3,74 млрд. Водночас данні за перше півріччя 2026 року, свідчать про 135 інцидентів із збитками, що становлять близько $939,86 млн.
Атаки все частіше виникають через помилку програмного коду, слабку систему повноважень, зовнішні залежності, недосконалу економічну модель, недостатній контроль операцій та деякі інші ланцюги вразливостей. У підсумку фактичних даних щодо реальних атак на Ethereum у 2022–2025 роках підкреслює, що фінансові втрати нерідко зумовлені комбінацією технічних, управлінських та економічних недоліків.
Хакерська атака на Symbiosis свідчить про те, що елементарна помилка перевірки значення, посилена проблемою привілеїв, може створити багатомільярдну номінальну емісію і завдати реальних збитків. Адже саме так syBTC отримав ринкову ліквідність через можливість обміну з іншими wrapped-BTC активами. Отже, помилка в одному контракті може вплинути на активи, які користувачі вважають пов'язаними з Bitcoin.