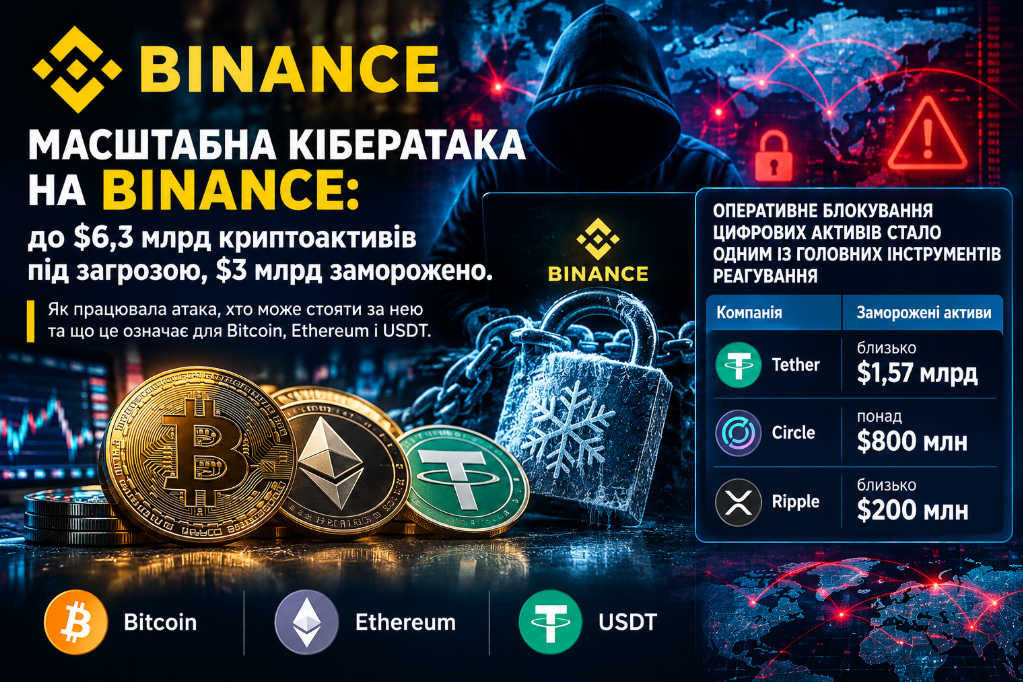
Криптовалютна біржа Binance оприлюднила подробиці найпотужнішої кібератаки, під час якої зловмисники отримали доступ до інфраструктури гарячих криптогаманців й здійснили несанкціоновані перекази цифрових активів. Загальний обсяг цифрових криптовалют, яких торкнулася хакерська кібероперація, становив близько $6,34 млрд. Федеральне бюро розслідувань США (FBI) вже пов’язує її з Північною Кореєю, хоча Пхеньян і заперечив звинувачення.
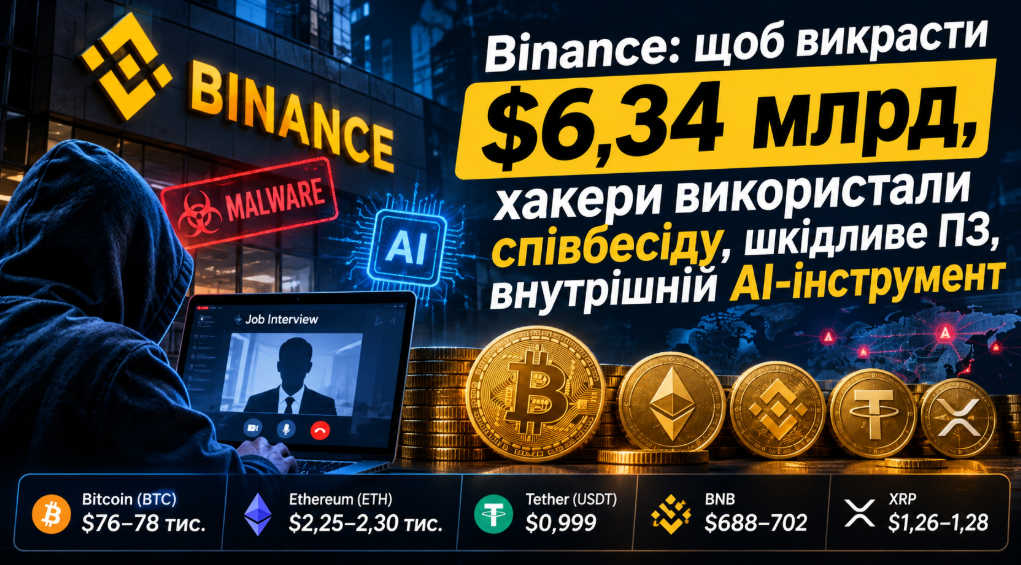
Потужний інцидент став результатом багатомісячної кампанії, що поєднала соціальну інженерію, шкідливе надсучасне програмне забезпечення, викрадені облікові дані та доступ до внутрішніх систем інфраструктури платформи Binance. Попри те, що близько 98% уражених активів було поповнено коштом компанії, станом на 4 листопада 2026 року ринкова вартість п’яти великих криптоактивів складає в цифрах: Bitcoin (BTC) – близько $76-78 тис., Ethereum (ETH) – $2,25-2,30 тис., Tether (USDT) – близько $0,999, BNB – $688-702, XRP – $1,26-1,28.
Як хакери готували операцію: від зараженого інструмента до фальшивої співбесіди
За оприлюдненим Binance розслідуванням, підготовка почалася ще в червні 2026 року. Один із розробників завантажив модифікований програмний пакет Homebrew під час пошуку інструмента для роботи зі штучним інтелектом. Заражений компонент створив початкову точку компрометації та відкрив зловмисникам інформацію про працівника та його колег, залучених до розробки інфраструктури гаманців.
Homebrew – менеджер пакетів, який використовують для встановлення програмного забезпечення в macOS.
Крім того, у вересні хакери застосовували іншу тактику – схему щодо працевлаштування. Вони контактували з інженером через легітимну платформу пошуку роботи, видаючи себе за представників неіснуючої компанії. Відеоспівбесіда, профілі із фотографіями та наступна розмова мали створити враження реального найму. На завершальному етапі кандидату запропонували завантажити тестове програмне завдання.
Репозиторій містив шкідливий програмний код та після запуску дав можливість скомпрометувати робочий комп’ютер і закріпитися в корпоративному середовищі – були використані механізми маскування та обходу засобів захисту кінцевих пристроїв, які допомогли шкідливому компоненту залишитися непоміченим.
Як штучний інтелект допоміг дістатися до криптогаманців
Штучний інтелект пришвидшує аналіз інформації та роботу з кодом тому якість кіберзагроз збільшується. Якщо внутрішня система довіряє скомпрометованому користувачеві, автоматизація може допомогти зловмиснику швидше пройти шлях від одного зараженого комп’ютера до критичної інфраструктури.
Ще 20 жовтня зловмисники використали скомпрометований комп’ютер і внутрішній AI-інструмент Binance, щоб отримати контроль над інфраструктурними системами ще двох інженерів, пов’язаних із розробкою гаманців.
29 жовтня зловмисники використали викрадені облікові дані для розгортання контейнера та запуску шкідливого сценарію.
Компрометація доступу та несанкціоновані транзакції
Binance використовує багатосторонні обчислення (MPC) для захисту гарячих гаманців. Блокчейн може коректно перевіряти підпис і виконувати транзакцію, яка формально відповідає встановленим правилам. Але є нюанс – така транзакція сама по собі може бути результатом компрометації системи авторизації. У завершальній фазі хакерської атаки було використано механізм Ethereum EIP-7702, пов’язаний із наданням зовнішнім обліковим записам можливостей виконання коду через делегування повноважень.
Попри те, що злам криптографії Bitcoin чи Ethereum не підтвердився – відбулося зловживання дозволами. Ключову роль в глибокому проникненні зіграло поєднання заражених пристроїв, надмірних або скомпрометованих привілеїв й внутрішніх інструментів, через які атакуюча сторона змогли розширити доступ. До того ж,
Відновлення систем Binance: що це означає для криптоінвесторів
Криптокомпанія закрила канали проникнення, які використовувалися тавпровадила заміну або перебудову уражених систем, посилення контролю над пристроями та обліковими даними.
Інвестори оцінюють не тільки вартість Bitcoin, Ethereum або стейблкоїнів, а й ризик зберігання. Отже наслідки атаки виходять далеко за межі однієї біржі. Сам кіберінцидент демонструє, що навіть велика криптобіржа з багаторівневим захистом залишається вразливою до продуманих, потужних, тривалих атак.
Для корпоративних команд необхідні принцип найменших привілеїв, ізоляція середовищ розробки, контроль ланцюга постачання програмного забезпечення та незалежне підтвердження критичних транзакцій. Крім того варто використовувати окремі адреси для довгострокового зберігання, перевіряти дозволи смартконтрактів і не завантажувати тестові завдання з неперевірених репозиторіїв. Адже, якщо зловмисники здатні місяцями готувати проникнення через працівників, заражені інструменти й внутрішні AI-системи, це ставить під сумнів ефективність не лише окремих засобів кіберзахисту, а й усієї моделі управління привілеями.
Для криптогалузі головний ризик – не сам факт використання штучного інтелекту, а швидкість, із якою людська помилка перетворюється на багатомільярдну фінансову кризу.